
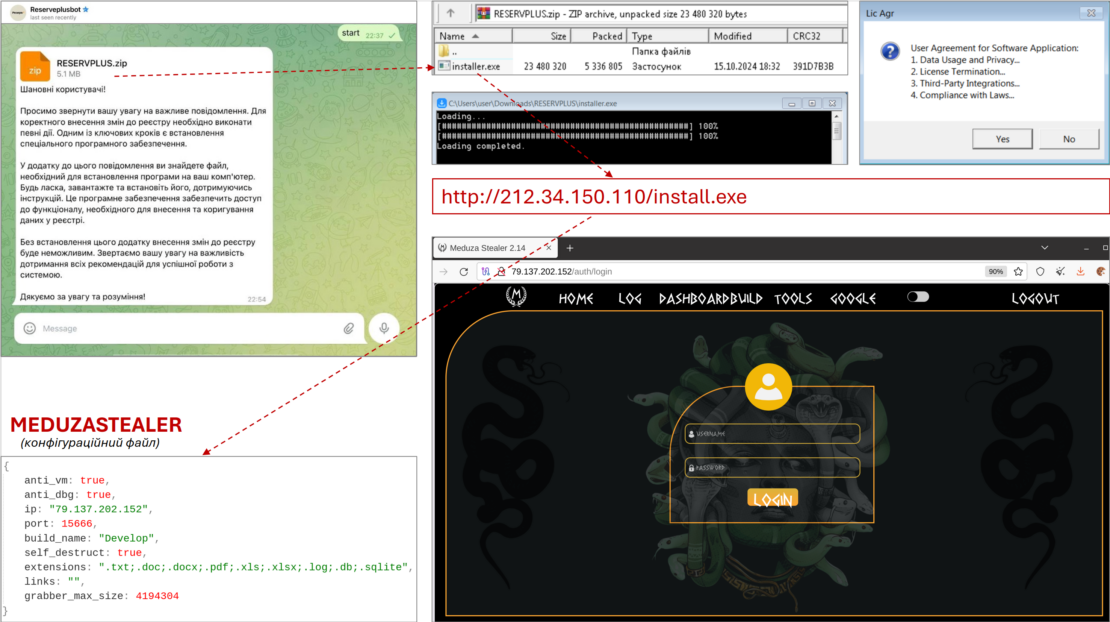
15 жовтня урядова команда CERT-UA отримала інформацію щодо розповсюдження підозрілих повідомлень у соцмережі “Telegram”. Про це повідомляє Iнфосiтi.
Небезпечні повідомлення надходили від боту @reserveplusbot, який у травні 2024 року зазначався як один із способів зв’язку з технічною підтримкою “Резерв+”.
Читайте нас у Facebook, Telegram, Instagram та дивіться наші відео в YouТube та TikTok.
Згадані повідомлення містили текст із закликом до встановлення “спеціального програмного забезпечення”, а також файл з назвою “RESERVPLUS.zip”.
В цьому архіві знаходився файл, який забезпечував ураження комп’ютера шкідливим програмним забезпеченням Meduza Stealer. Ця програма налаштована для викрадення файлів з розширеннями “.txt, .doc, .docx, .pdf, .xls, .xlsx, .log, .db, .sqlite”, і подальшого самовидалення.
ОСТАННІ НОВИНИ
- «Пісочин — це мій дім»: громада відзначила 362-й день народження селища
- Понад 3 тисячі учасників бойових дій знайшли роботу завдяки Службі зайнятості
- Житель Харківщини напав з ножем на працівника ТЦК
- У Харкові пройшли урочистості до Дня Пісочина (фото)
- На Харківщині засудили курсанта, який напав на дівчину